
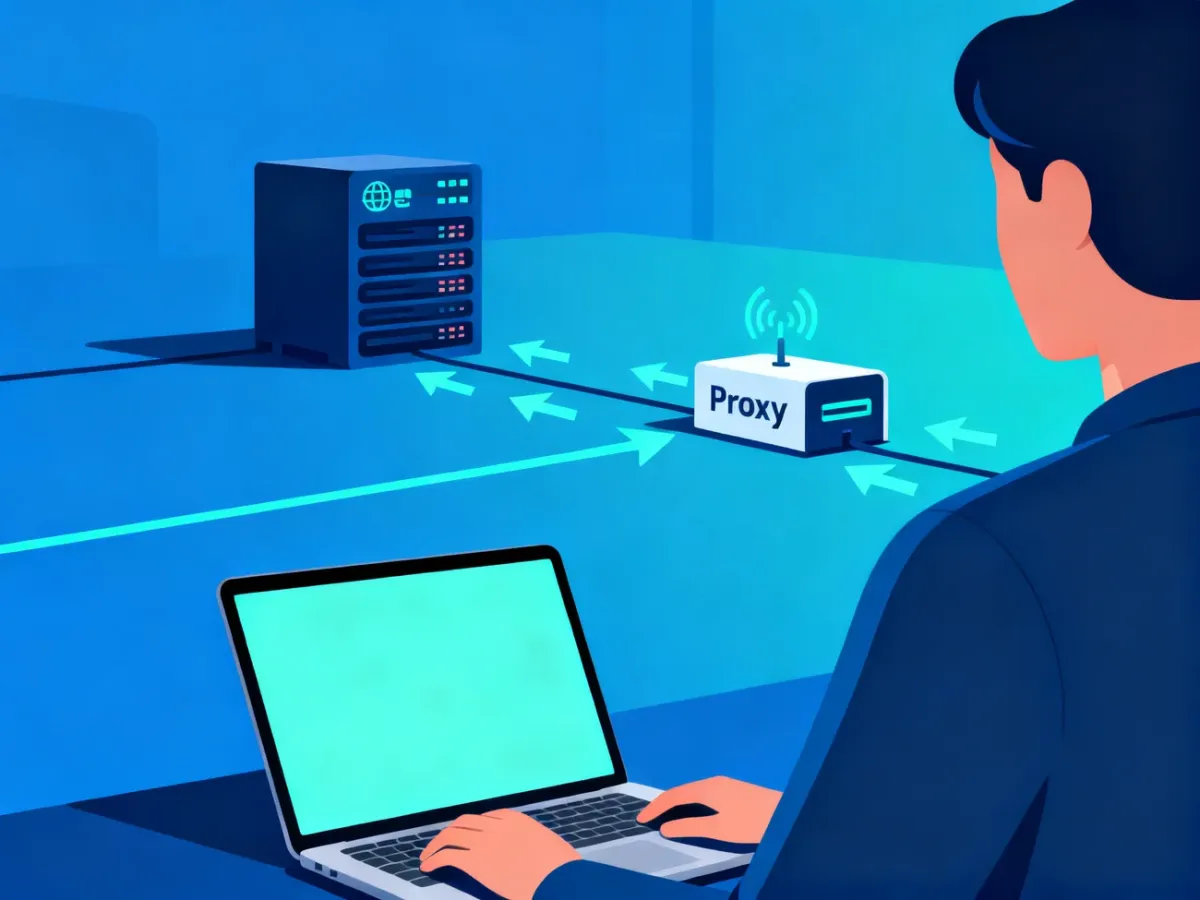
Serwer proxy pośredniczy między urządzeniem użytkownika a internetem. Odbiera żądanie, przekazuje je do serwera docelowego, a następnie dostarcza odpowiedź z powrotem. Dzięki temu strona może zobaczyć adres IP proxy zamiast adresu użytkownika, ale standardowy proxy zwykle nie szyfruje całego ruchu.
Czym jest serwer proxy i jak działa?
Proxy można porównać do pośrednika odbierającego przesyłkę w imieniu klienta. Użytkownik nie kontaktuje się bezpośrednio z serwerem strony. Najpierw wysyła żądanie do serwera proxy, a ten przekazuje je dalej. Odpowiedź wraca tą samą drogą.
W praktyce oznacza to rozdzielenie urządzenia użytkownika od bezpośredniego kontaktu z serwerem internetowym. Strona docelowa zazwyczaj otrzymuje adres IP serwera proxy, a nie adres IP urządzenia. Nie zapewnia to jednak pełnej anonimowości, ponieważ dostawca proxy może rejestrować ruch, a niektóre aplikacje mogą ujawniać dodatkowe informacje.
Przepływ żądania wygląda następująco:
- Przeglądarka lub aplikacja wysyła żądanie do serwera proxy.
- Proxy analizuje żądanie i przekazuje je do serwera docelowego albo je blokuje.
- Serwer docelowy odsyła żądane dane do proxy.
- Proxy może zapisać odpowiedź w pamięci podręcznej lub zmodyfikować ją zgodnie z regułami.
- Użytkownik otrzymuje odpowiedź, która przechodzi przez serwer pośredniczący.
Oprócz przekazywania żądań proxy może filtrować adresy, zmieniać nagłówki, kontrolować dostęp i przechowywać kopie często pobieranych zasobów. Właśnie dlatego wykorzystuje się je nie tylko do maskowania IP, lecz także do zarządzania ruchem sieciowym.
Do czego służy serwer proxy?
Zastosowanie proxy zależy od tego, kto nim zarządza i jaki ruch ma obsługiwać. Najczęściej chodzi o kontrolę dostępu, ograniczenie obciążenia sieci albo zmianę adresu widocznego dla serwera docelowego. Typowe zastosowania obejmują:
- Ukrywanie adresu IP – strona internetowa może zobaczyć adres proxy zamiast adresu urządzenia użytkownika.
- Omijanie ograniczeń regionalnych – proxy znajdujące się w innym regionie może umożliwić dostęp do treści ograniczonych geograficznie, o ile nie narusza to regulaminu usługi.
- Filtrowanie treści – firmy, szkoły i rodzice mogą blokować wybrane strony lub kategorie witryn.
- Buforowanie danych – proxy może przechowywać kopie często pobieranych zasobów, zmniejszając liczbę zapytań do serwera docelowego.
- Kontrola ruchu – administrator może rejestrować połączenia, stosować reguły dostępu i ograniczać wybrane rodzaje aktywności.
Buforowanie może przyspieszyć dostęp do popularnych, niezmiennych zasobów, ale nie gwarantuje szybszego internetu w każdej sytuacji. Publiczny lub przeciążony proxy często działa wolniej niż bezpośrednie połączenie.
Jakie są rodzaje serwerów proxy?
Najważniejszy podział dotyczy tego, po której stronie komunikacji znajduje się serwer.
- Forward proxy działa po stronie klienta. Reprezentuje użytkownika lub całą sieć lokalną podczas połączeń z zewnętrznymi serwerami. Może ukrywać adres IP, filtrować ruch i kontrolować dostęp do internetu.
- Reverse proxy działa po stronie serwera. Użytkownik łączy się z publicznym punktem wejścia, a reverse proxy kieruje żądanie do jednego z serwerów zaplecza. Stosuje się je między innymi do równoważenia obciążenia, buforowania, ochrony infrastruktury i obsługi certyfikatów TLS.
- Transparent proxy przechwytuje ruch bez ręcznej konfiguracji po stronie użytkownika. Administrator sieci może dzięki niemu filtrować i monitorować połączenia, ale taki proxy nie musi ukrywać prawdziwego adresu IP.
- Anonimowe proxy ogranicza ilość informacji przekazywanych stronie docelowej i zwykle ukrywa adres IP klienta. Stopień ochrony zależy od konfiguracji oraz polityki operatora.
Forward proxy odpowiada więc na pytanie „jak klient łączy się ze światem zewnętrznym”, natomiast reverse proxy organizuje ruch kierowany do serwera lub grupy serwerów. W praktyce reverse proxy może stać przed aplikacją internetową, API i wieloma usługami działającymi wewnątrz jednej infrastruktury.
Dlaczego darmowe proxy może być niebezpieczne?
Sam fakt ukrycia adresu IP nie oznacza, że połączenie jest bezpieczne. Standardowy proxy nie szyfruje automatycznie całej komunikacji między urządzeniem a serwerem pośredniczącym. Jeśli połączenie nie korzysta z właściwego szyfrowania, operator proxy lub osoba monitorująca trasę może próbować analizować przesyłane dane.
Publiczne, darmowe serwery proxy są szczególnie ryzykowne, ponieważ użytkownik często nie zna operatora, zasad przechowywania danych ani sposobu finansowania usługi. Do najważniejszych zagrożeń należą:
- Brak szyfrowania – dane przesyłane przez niezabezpieczone połączenie mogą być narażone na podsłuch.
- Rejestrowanie ruchu i metadanych – operator może zapisywać odwiedzane adresy, czas połączeń, adres IP oraz inne informacje techniczne.
- Kradzież plików cookie – złośliwy operator może próbować przejąć dane sesyjne, które pomagają uzyskać dostęp do kont.
- Wstrzykiwanie reklam lub złośliwego kodu – proxy kontrolujące odpowiedzi może modyfikować zawartość stron.
- Niestabilność i przeciążenie – wielu użytkowników korzystających z tego samego serwera może powodować opóźnienia i przerwy w działaniu.
Nie używaj nieznanego, darmowego proxy do bankowości, zakupów ani logowania do ważnych kont. Nawet gdy strona korzysta z HTTPS, operator proxy nadal może widzieć część informacji o połączeniu, a zaufanie do pośrednika pozostaje istotne. Przed użyciem płatnej usługi sprawdź jej politykę logowania, model ochrony danych i reputację dostawcy.
Proxy a VPN – czym się różnią?
Proxy i VPN wykorzystują serwer pośredniczący, ale nie są tą samą technologią. Proxy najczęściej obsługuje określoną aplikację, na przykład przeglądarkę. VPN tworzy szyfrowany tunel na poziomie systemu, dlatego może objąć ruch wielu aplikacji jednocześnie.
| Cecha | Proxy | VPN |
|---|---|---|
| Szyfrowanie | Nie jest gwarantowane, szczególnie w standardowych proxy HTTP lub SOCKS. | Usługa VPN szyfruje ruch między urządzeniem a serwerem VPN. |
| Zasięg działania | Często obejmuje jedną przeglądarkę, aplikację albo określony protokół. | Zwykle działa na poziomie systemu i obejmuje ruch wielu aplikacji. |
| Prywatność | Może ukryć IP, ale operator proxy nadal może rejestrować ruch. | Zapewnia szerszą ochronę transmisji, choć dostawca VPN nadal może znać część informacji o połączeniu. |
| Koszt i szybkość | Darmowe opcje są dostępne, ale często są niestabilne i ryzykowne. | Zaufane usługi zwykle są płatne, a ich działanie zależy od serwera i obciążenia. |
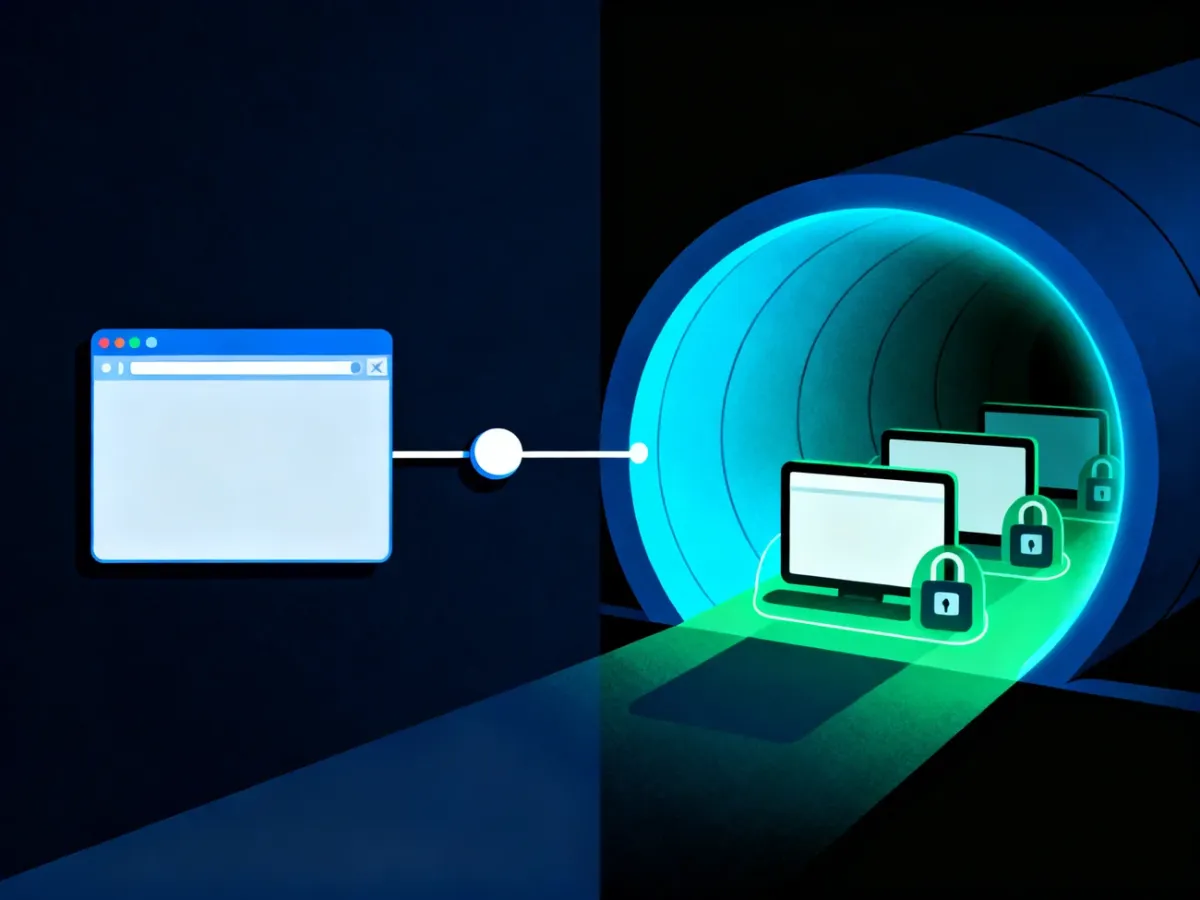
Jeśli potrzebujesz tylko filtrowania stron w firmowej sieci albo obsługi pamięci podręcznej, proxy może wystarczyć. Gdy celem jest ochrona ruchu w publicznej sieci Wi-Fi lub zabezpieczenie komunikacji wielu aplikacji, VPN jest zwykle właściwszym rozwiązaniem. Żadna z tych technologii nie zwalnia jednak z używania HTTPS, silnych haseł i uwierzytelniania wieloskładnikowego.
Proxy jest pośrednikiem, a nie automatyczną tarczą ochronną. Przed użyciem sprawdź, kto zarządza serwerem, jakie dane zapisuje i czy połączenie jest szyfrowane. W przypadku nieznanych darmowych usług najbezpieczniejszym wyborem jest ich nieużywanie.

