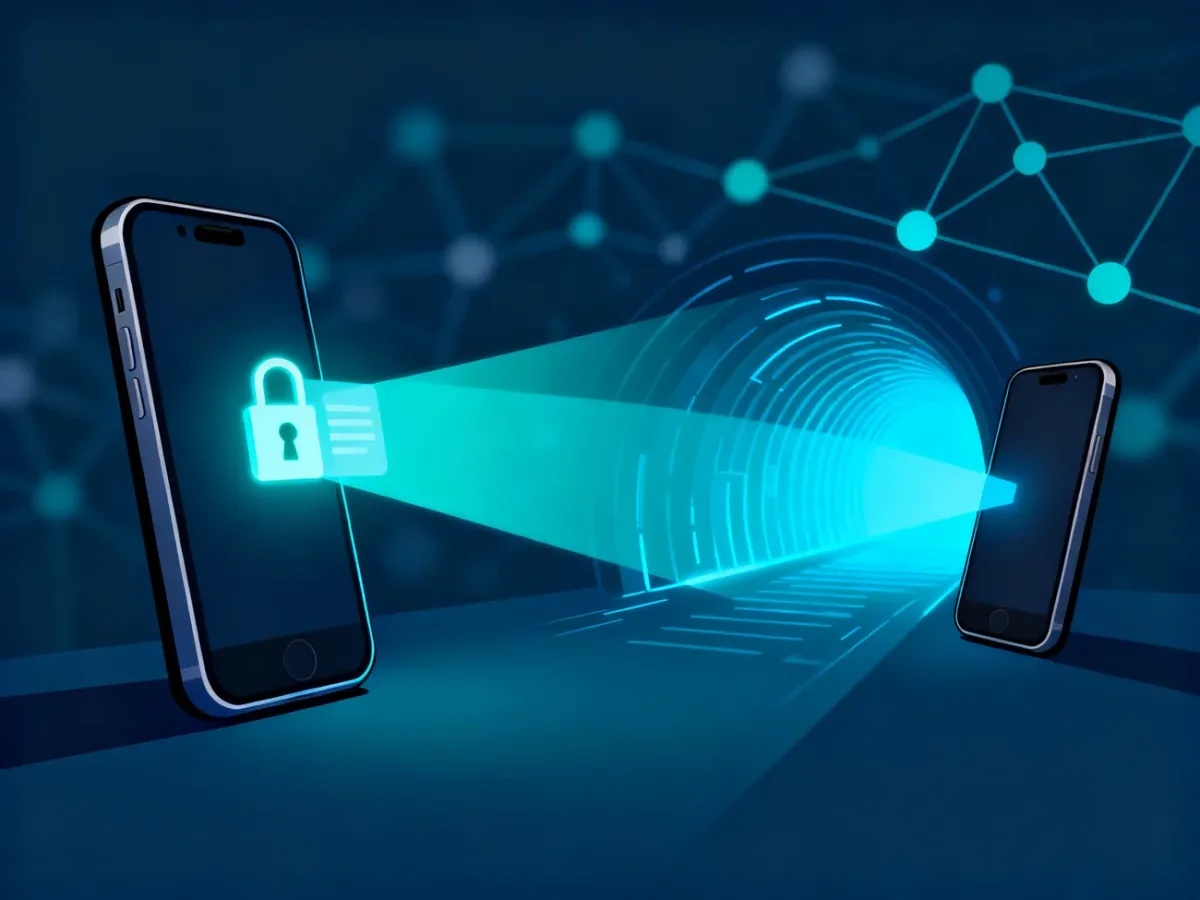
Szyfrowanie end-to-end (E2EE) to metoda, w której wiadomość zostaje zaszyfrowana na urządzeniu nadawcy i odszyfrowana dopiero na urządzeniu odbiorcy. Dostawca komunikatora, operator sieci ani inny pośrednik może przekazywać dane, ale nie powinien mieć dostępu do ich treści.
Jak działa szyfrowanie end-to-end?
E2EE wykorzystuje kryptografię asymetryczną, czyli parę powiązanych ze sobą kluczy. Klucz publiczny można udostępnić innym osobom i wykorzystać do zaszyfrowania wiadomości. Klucz prywatny pozostaje na urządzeniu właściciela i służy do jej odszyfrowania.
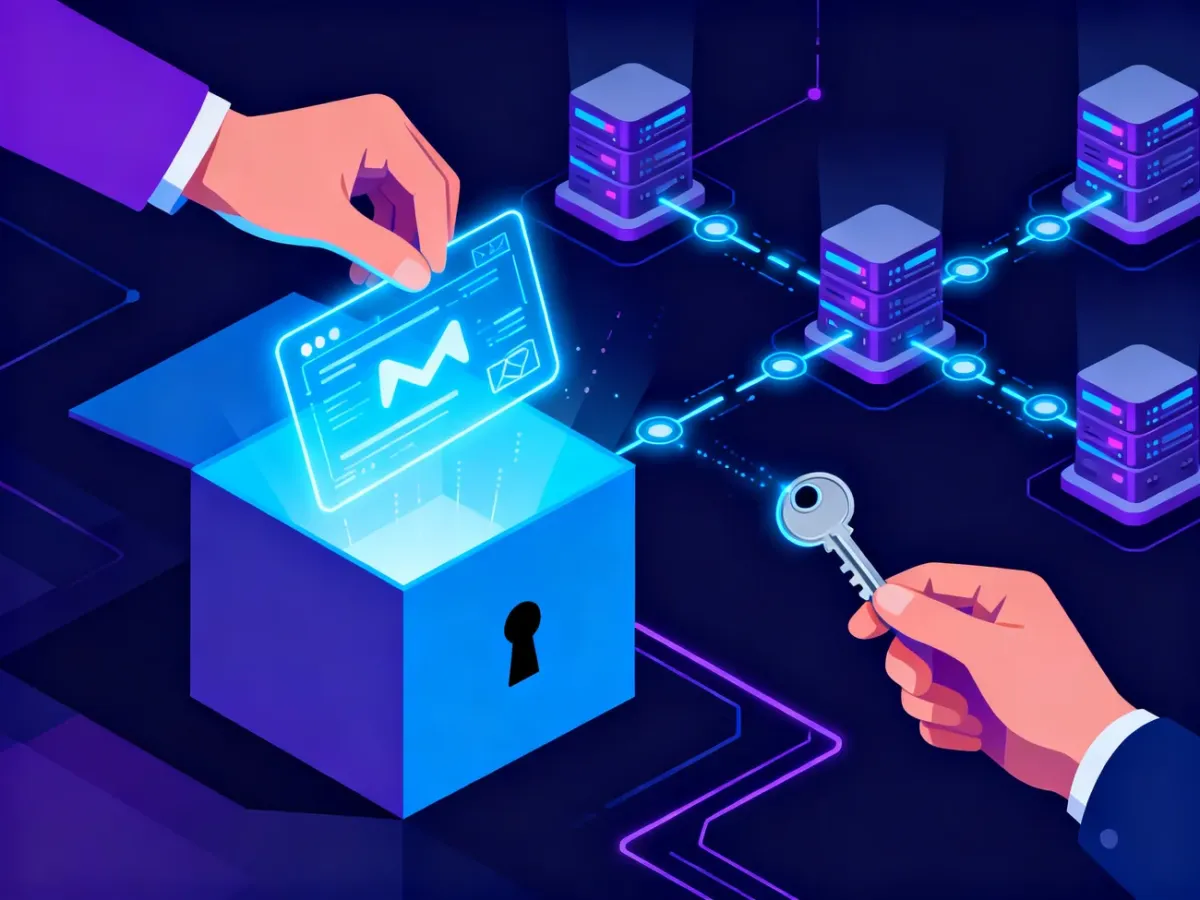
Można wyobrazić to sobie jak zamkniętą skrzynkę. Odbiorca udostępnia innym osobom zamek, który można zatrzasnąć, ale tylko on ma klucz pozwalający otworzyć skrzynkę. Nadawca zamyka w niej wiadomość, a serwery pośredniczące przenoszą wyłącznie zamkniętą przesyłkę. Nie mają klucza prywatnego, więc nie mogą odczytać zawartości.
W uproszczeniu wysłanie wiadomości wygląda następująco:
- Nadawca pobiera publiczny klucz odbiorcy.
- Urządzenie nadawcy szyfruje treść przed jej wysłaniem.
- Zaszyfrowane dane przechodzą przez sieć i mogą zostać tymczasowo zapisane na serwerze.
- Urządzenie odbiorcy używa odpowiadającego mu klucza prywatnego i odszyfrowuje wiadomość.
W rzeczywistych komunikatorach mechanizm jest bardziej rozbudowany. System może tworzyć dodatkowe klucze sesyjne, zmieniać je podczas rozmowy i sprawdzać, czy wiadomość nie została po drodze zmodyfikowana. Dla użytkownika najważniejsza pozostaje jednak zasada, że dostawca usługi nie posiada klucza pozwalającego odczytać treść komunikacji.
E2EE a szyfrowanie w transporcie TLS
Jednym z częstych nieporozumień jest utożsamianie każdego szyfrowania z E2EE. Strony internetowe i aplikacje często korzystają z TLS, czyli szyfrowania połączenia między urządzeniem użytkownika a serwerem. Chroni ono dane podczas przesyłania, ale serwer może je odszyfrować po otrzymaniu.
W E2EE treść pozostaje zaszyfrowana także wtedy, gdy znajduje się na serwerze dostawcy. Różnicę pokazuje tabela:
| Cecha | Szyfrowanie w transporcie TLS | Szyfrowanie E2EE |
|---|---|---|
| Dostęp serwera do treści | Serwer może odszyfrować i przetworzyć treść. | Serwer otrzymuje dane w postaci zaszyfrowanej. |
| Miejsce odszyfrowania | Najczęściej na serwerze, a następnie ponownie na urządzeniu odbiorcy. | Dopiero na urządzeniu odbiorcy. |
| Główne zastosowanie | Bezpieczne połączenia ze stronami, aplikacjami i usługami internetowymi. | Prywatna komunikacja i przesyłanie danych między określonymi urządzeniami. |
TLS nadal jest potrzebne, nawet gdy aplikacja stosuje E2EE. Chroni połączenie przed przechwyceniem i utrudnia ataki typu man-in-the-middle, ale samo w sobie nie wyklucza dostawcy usługi z dostępu do treści. E2EE dodaje ochronę na poziomie komunikacji między jej końcowymi uczestnikami.
Jakie są zalety szyfrowania end-to-end?
E2EE ogranicza liczbę podmiotów, którym trzeba zaufać. Nawet jeśli serwer zostanie zaatakowany, przechowywane na nim zaszyfrowane wiadomości nie powinny być możliwe do odczytania bez kluczy znajdujących się na urządzeniach końcowych. Najważniejsze korzyści to:
- Prywatność treści – dostawca usługi nie może odczytać wiadomości, zdjęć ani dokumentów przesyłanych między użytkownikami.
- Ochrona przed przejęciem danych – wyciek zaszyfrowanych wiadomości nie daje automatycznie dostępu do ich jawnej treści.
- Integralność komunikacji – poprawnie zaprojektowany system może wykrywać próby zmiany danych podczas przesyłania.
- Mniejsze uzależnienie od serwera – pośrednik nie musi otrzymywać kluczy umożliwiających odczyt całej rozmowy.
Jakie ograniczenia ma E2EE?
Szyfrowanie end-to-end chroni przede wszystkim treść komunikacji, ale nie zapewnia pełnej anonimowości ani bezpieczeństwa całego urządzenia. Trzeba uwzględnić kilka ograniczeń:
- Metadane pozostają częściowo widoczne – dostawca może znać na przykład nadawcę, odbiorcę, czas wysłania wiadomości, jej rozmiar lub fakt skorzystania z usługi. Zakres zależy od konkretnej aplikacji.
- Utrata klucza może oznaczać utratę dostępu – jeśli wiadomości nie mają bezpiecznej kopii zapasowej, awaria lub utrata urządzenia może uniemożliwić ich odzyskanie.
- Zainfekowane urządzenie może ujawnić treść – wiadomość jest odszyfrowana na ekranie odbiorcy, więc złośliwe oprogramowanie lub osoba mająca dostęp do odblokowanego telefonu może ją zobaczyć.
- Kopie zapasowe mogą być słabszym ogniwem – jeśli rozmowy są zapisywane w chmurze bez takiej samej ochrony, treść kopii może być dostępna dla operatora tej usługi.
Dlatego E2EE nie zastępuje silnego hasła, aktualnego systemu, uwierzytelniania wieloskładnikowego ani ochrony fizycznego dostępu do urządzenia. W niektórych aplikacjach można dodatkowo zweryfikować tożsamość rozmówcy za pomocą kodu bezpieczeństwa lub odcisku klucza. Ma to znaczenie, gdy trzeba upewnić się, że klucz publiczny należy do właściwej osoby.
Dlaczego E2EE ma znaczenie?
Szyfrowanie end-to-end jest szczególnie ważne wtedy, gdy treść rozmowy zawiera dane osobowe, informacje zawodowe, finansowe, zdrowotne albo inne materiały, których nie powinny odczytać osoby trzecie. Zapewnia ochronę treści także przed dostawcą usługi, ale nie ukrywa wszystkich informacji o komunikacji i nie zabezpiecza urządzeń przed każdym zagrożeniem.
Najprościej zapamiętać różnicę tak: TLS chroni dane podczas drogi między urządzeniem a serwerem, natomiast E2EE utrzymuje ich poufność od urządzenia nadawcy aż do urządzenia odbiorcy.