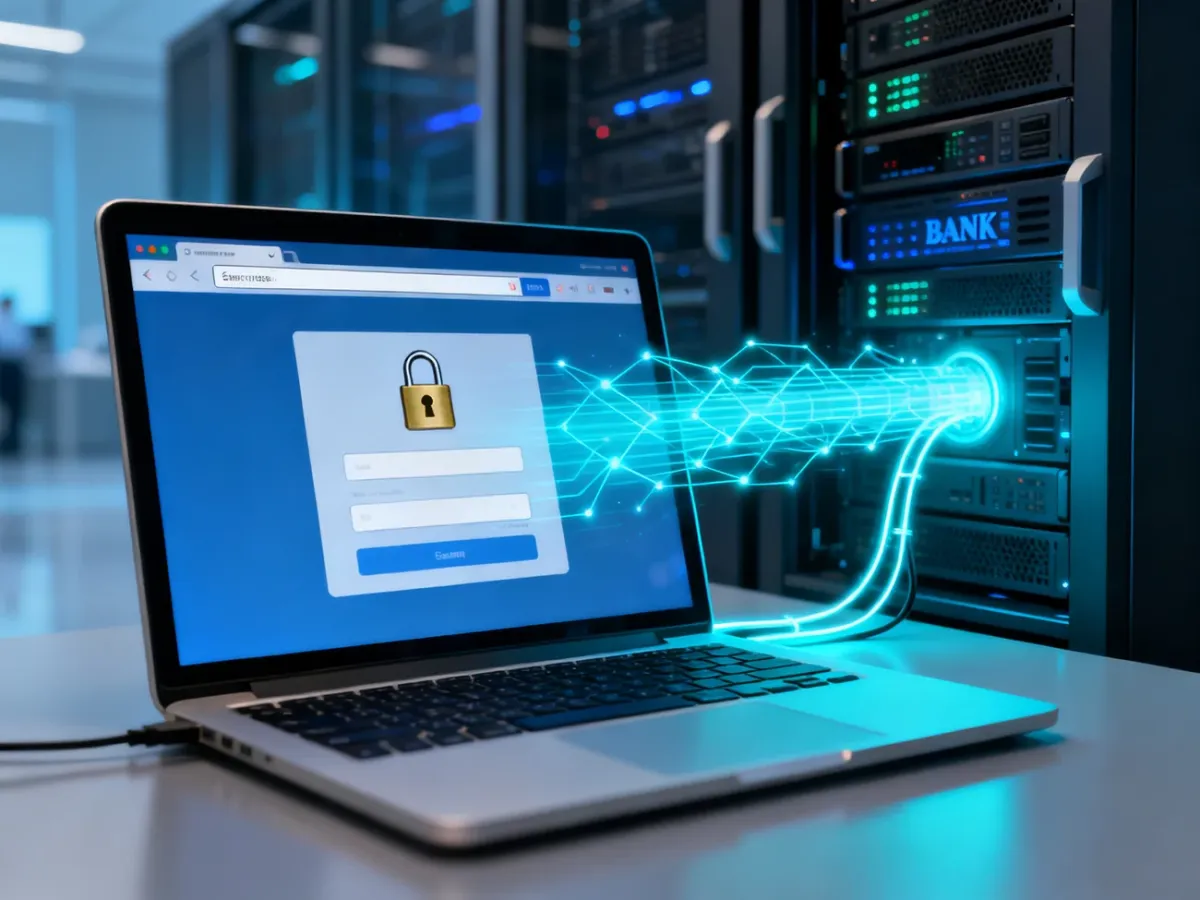
TLS, czyli Transport Layer Security, tworzy szyfrowany kanał między urządzeniem klienta a serwerem banku. Dzięki temu hasła, dane przelewu i inne informacje przesyłane podczas sesji nie powinny być możliwe do odczytania ani zmienienia przez osoby trzecie. Protokół chroni jednak przede wszystkim dane w drodze – nie zabezpiecza automatycznie telefonu, komputera ani przed phishingiem.
Co oznacza TLS w bankowości?
TLS jest protokołem, który zabezpiecza komunikację między przeglądarką lub aplikacją a serwerem banku. Można wyobrazić go sobie jako zamkniętą przesyłkę, której zawartość pozostaje nieczytelna dla osób obserwujących sam transport. W bankowości ma to znaczenie przy logowaniu, sprawdzaniu salda oraz zlecaniu przelewów.
Adres zaczynający się od HTTPS oznacza, że komunikacja strony internetowej korzysta z połączenia HTTP zabezpieczonego mechanizmem TLS. HTTPS nie jest więc osobnym rodzajem szyfrowania, lecz sposobem użycia protokołu TLS do ochrony ruchu internetowego. TLS zastąpił wcześniejszy protokół SSL, który nie powinien być traktowany jako współczesny standard bezpieczeństwa.
Jak powstaje bezpieczne połączenie TLS?
Zanim bank i urządzenie wymienią poufne dane, przeprowadzają tak zwany TLS handshake, czyli uzgadnianie parametrów połączenia. Przypomina to krótkie, cyfrowe przywitanie: urządzenie mówi, jakie zabezpieczenia obsługuje, a serwer banku przedstawia swoją tożsamość i ustala sposób dalszej komunikacji.
Najważniejsze etapy tego procesu można przedstawić następująco:
- Client Hello – urządzenie inicjuje połączenie i przekazuje informacje potrzebne do rozpoczęcia negocjacji, między innymi obsługiwane wersje TLS.
- Server Hello – serwer banku odpowiada i wybiera parametry wspólne dla obu stron.
- Certyfikat serwera – bank przedstawia certyfikat cyfrowy, który pozwala przeglądarce sprawdzić, czy komunikuje się z właściwym serwerem, a nie z podstawionym pośrednikiem.
- Uzgodnienie klucza sesji – urządzenie i serwer tworzą wspólny, tymczasowy klucz używany do szyfrowania bieżącej sesji.
Po zakończeniu uzgadniania dane są szyfrowane przed wysłaniem i odszyfrowywane dopiero po drugiej stronie. Klucz sesji dotyczy konkretnego połączenia, dlatego przechwycenie samego ruchu sieciowego nie powinno wystarczyć do odczytania jego treści. TLS sprawdza też integralność komunikatów, więc próba zmiany danych podczas transmisji może zostać wykryta.
Certyfikat cyfrowy nie jest jednak dowodem, że użytkownik trafił do banku wyłącznie dlatego, że widzi ikonę kłódki. Potwierdza tożsamość domeny w ramach systemu certyfikatów. Nadal trzeba sprawdzić, czy adres strony jest prawidłowy.
Co TLS chroni, a czego nie zabezpiecza?
TLS koncentruje się na tak zwanych danych w tranzycie, czyli informacjach przesyłanych między urządzeniem a serwerem. Zapewnia szyfrowanie, pomaga wykrywać modyfikacje i uwierzytelnia serwer. Nie zastępuje natomiast ochrony urządzenia ani ostrożności użytkownika.
| Zagrożenie | Czy TLS chroni? | Dlaczego? |
|---|---|---|
| Podsłuch danych | Tak, w zakresie transmisji | Szyfrowanie utrudnia odczytanie haseł i danych przesyłanych między urządzeniem a bankiem. |
| Modyfikacja danych | Tak, w zakresie transmisji | Mechanizmy integralności mogą wykryć zmianę komunikatu podczas przesyłania. |
| Wirusy na urządzeniu | Nie | Złośliwe oprogramowanie może odczytać dane przed ich zaszyfrowaniem lub po ich odszyfrowaniu. |
| Phishing | Nie | Fałszywa strona również może używać HTTPS. Szyfrowanie połączenia nie potwierdza uczciwości jej właściciela. |
To rozróżnienie jest istotne. Jeżeli na telefonie działa keylogger albo inne złośliwe oprogramowanie, TLS nie uniemożliwi mu przechwycenia danych wpisywanych przed wysłaniem. Podobnie protokół nie powstrzyma użytkownika przed podaniem hasła na stronie o poprawnie szyfrowanym, lecz fałszywym adresie.
Jak sprawdzić, czy połączenie z bankiem jest zabezpieczone?
Przed wpisaniem danych logowania sprawdź kilka widocznych oznaczeń w przeglądarce:
- Adres strony zaczyna się od https://, a domena odpowiada oficjalnemu adresowi banku.
- Przy adresie znajduje się ikona kłódki lub inny symbol bezpiecznego połączenia.
- Po kliknięciu oznaczenia zabezpieczenia możesz wyświetlić podstawowe informacje o certyfikacie i domenie.
- Przeglądarka nie wyświetla ostrzeżenia o wygasłym, nieważnym lub niepasującym certyfikacie.
Sama kłódka nie wystarcza, jeśli adres zawiera literówkę, dodatkowy człon albo domenę tylko podobną do bankowej. Ostrzeżenia przeglądarki dotyczące certyfikatu należy traktować poważnie i nie wpisywać wtedy danych logowania.
TLS zapewnia solidną ochronę informacji przesyłanych między urządzeniem a bankiem. Bezpieczna sesja nie oznacza jednak, że urządzenie jest wolne od złośliwego oprogramowania ani że każda strona z HTTPS jest prawdziwą stroną banku. O bezpieczeństwie decydują razem szyfrowane połączenie, poprawny adres, aktualne urządzenie i ostrożność przy logowaniu.